
会社にシークレットモードの履歴は見られる?職場で隠せるもの、隠せないもの
シークレットモードは履歴を保存しません。Chrome 154で試すと、シークレットウィンドウの閲覧は履歴のデータベースに届きませんでしたが、ChromeはそのサイトをDNSで問い合わせていました。会社のWi-Fi、会社のVPN、通信を検査するプロキシ、監視ソフトに何が見えるか、IT部門がシークレットモードをオフにする方法をまとめました。
シークレットモードは履歴を保存しないので、会社がシークレットの履歴を開くことはできません。ただ、会社のパソコン、会社のVPN、会社のWi-Fiを使っているなら、シークレットで何を見たかは会社に見えることがあります。ネットワークはサイトの名前を記録します。HTTPSを検査するプロキシは、ページのアドレス全体と検索語まで記録できます。監視ソフトは、シークレットのウィンドウもほかのウィンドウと同じように記録します。Chromeも、新しいシークレットタブを開くたびに同じことを書いています。アクティビティは雇用主や学校に「見える可能性があります」。
シークレットモードが守ってくれるのは、同じブラウザを次に使う人からだけです。自分のスマホやパソコンで、モバイル回線か自宅のWi-Fiにつなぎ、会社のVPNを使っていなければ、シークレットかどうかに関係なく、会社に閲覧は見えません。
このページはシークレットモードについてです。プライベートかどうかに関係ない閲覧全体については会社に閲覧履歴は見られるかをご覧ください。
シークレットモードを試して見えたこと
2026年10月3日に、Google Chrome 154を入れたMacで、新しいChromeのプロフィールを使って試しました。まず、ふつうのウィンドウで https://example.com/?normal-window-test-1003 を開きました。次に、同じプロフィールのシークレットウィンドウで、Chromeのネットワークログ(--log-net-log)をオンにして https://www.wikipedia.org/?incognito-window-test-1003 を開きました。新しいシークレットタブを開いたときにChromeが出した画面がこれです。
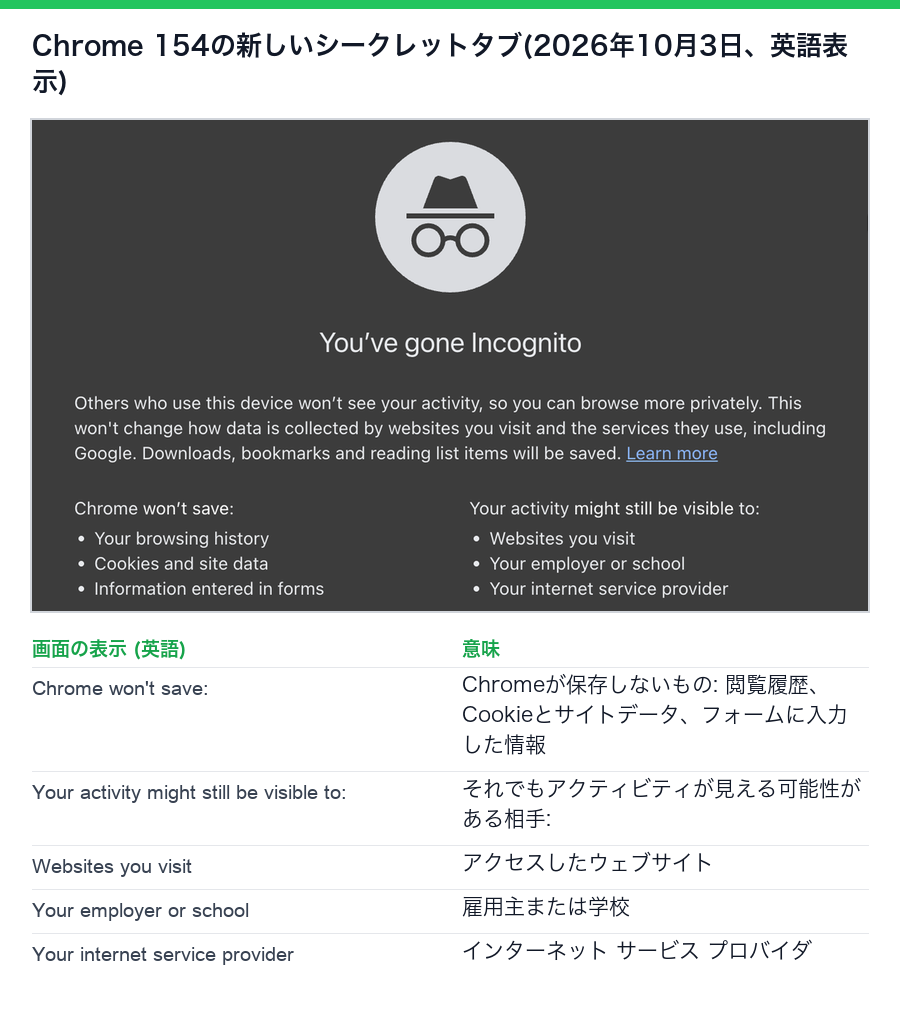
Chromeを終了したあと、プロフィールの履歴のデータベースには、ふつうのウィンドウでの閲覧しかありませんでした。
$ sqlite3 "Default/History" "select url, visit_count from urls"
https://example.com/?normal-window-test-1003|1
Wikipediaの閲覧は入っていませんでした。つまり、IT部門の人があとでパソコンの中で開ける部分、つまり履歴は、シークレットの分は空です。
それでもパソコンの外に出ていったものは、シークレットウィンドウのネットワークログに残っていました。Chromeはほかの閲覧と同じように、サイトをDNSで問い合わせ、接続していました。
HOST_RESOLVER_MANAGER_JOB  host: https://www.wikipedia.org  dns_query_types: A, AAAA, HTTPS
address_list: 103.102.166.224, 2001:df2:e500:ed1a::1 (このあと443番ポートに接続)このDNSの問い合わせは、パソコンが使っているDNSサーバーに送られます。会社のネットワークや会社のVPNなら、それは会社のサーバーです。シークレットモードでもこれは変わりません。サイト名のあとのアドレス全体、?incognito-window-test-1003 の部分はHTTPSの中でだけ送られたので、ネットワークに見えるのは www.wikipedia.org だけで、ページや検索語は見えません。検査用のプロキシが通信を復号していなければ、の話です。
シークレットモードが隠すもの、隠す相手
ChromeのシークレットモードもEdgeのInPrivateも、FirefoxとSafariのプライベートブラウズも、役目は同じです。ウィンドウを閉じると、ブラウザは次のものを消します。
- • 開いたページ。履歴の一覧には入りません。
- • そのセッションのCookieとサイトデータ。
- • ふだんならブラウザが覚えておく、検索やフォームの入力。
- 検査用のプロキシ。 IT部門が会社の証明書を入れていると、プロキシが通信を復号し、検索語を含むアドレス全体を記録できます。
- 監視エージェント。 スクリーンショットやキー入力の記録は、検索ボックスをそのまま写します。
シークレットでダウンロードしたファイルや追加したブックマークは残ります。閲覧についてのそれ以外のものは、ふつうどおりネットワークを通ってパソコンの外に出ます。ネットワークにとっては、どの種類のウィンドウを使ったかは関係ありません。
| 見ている人・しくみ | シークレットの閲覧は見える? | 見えるもの |
|---|---|---|
| あとでブラウザを開いた人 | いいえ | 履歴には何もない |
| 会社のWi-Fi、DNS、ファイアウォール | はい | サイト名と時刻。自分のスマホからでも |
| 会社のVPN | はい | VPNがオンのあいだのサイト名 |
| HTTPSを検査するプロキシ(Zscaler、Netskope、Palo Alto) | はい | アドレス全体、検索語、ページの中身 |
| パソコンの監視エージェント | はい | スクリーンショット、アプリとサイトの利用時間、ときにはキー入力 |
| 仕事のアカウントでサインインしたサイト | はい | 仕事の身元で、そのサイトが記録するあなたの行動 |
シークレットモードの検索は会社に見える?
会社のパソコンや会社のネットワークなら、見えることが多いです。検索は google.com か bing.com に送られるので、検索したことはネットワークに見えます。検索語はHTTPSの中を通るので見えません。ただし、次の2つがあると変わります。
シークレットウィンドウで仕事のGoogleアカウントにサインインしていれば、検索はそのアカウントにもひもづきます。Workspaceの管理者はそのアカウントの監査ログを見られ、Googleもそのアカウントにアクティビティを残すことがあります。
ウィンドウを閉じたあと、ITはシークレットの履歴を見られる?
ブラウザからは見られません。最後のシークレットウィンドウを閉じれば、ChromeにもEdgeにも、IT部門が読めるサイトの一覧は残っておらず、それを戻すコマンドもありません。
問題になる記録は別の場所にあります。ファイアウォール、DNSサーバー、VPNのゲートウェイ、検査用のプロキシは、それぞれ会社のシステムに自分のログを残し、監視エージェントはデータを随時アップロードします。パソコンの中で何を消しても、そうしたログには届きません。つまり、「シークレットの履歴を見られるか」と「シークレットで何をしたか見られるか」は答えが違います。前者はいいえ、後者はしばしばはいです。
会社はシークレットモードをオフにできる?
管理されたブラウザなら、できます。Chromeには IncognitoModeAvailability というポリシーがあります。Edgeにも同じものがあり、InPrivateModeAvailability です。どちらも3つの値をとります。
| 値 | 意味 |
|---|---|
| 0 | シークレットモードやInPrivateが使える(初期設定) |
| 1 | オフ。メニューの項目が灰色になるか、表示されない |
| 2 | 強制。すべてのウィンドウがシークレットかInPrivateで開く |
Firefoxには DisablePrivateBrowsing があります。会社のパソコンのChromeのメニューに「新しいシークレット ウィンドウ」がないなら、理由はこのポリシーです。
管理されたブラウザは、URLのブロックリストもシークレットの中で適用します。ふつうのウィンドウでブロックされるサイトは、シークレットでもブロックされます。
ポリシーは自分で読めます。Chromeなら chrome://policy を開き、Incognitoで検索します。ターミナルからは次のとおりです。
# Windows(コマンドプロンプト): IT部門が設定したChromeとEdgeのポリシー
reg query "HKLM\SOFTWARE\Policies\Google\Chrome" /v IncognitoModeAvailability
reg query "HKLM\SOFTWARE\Policies\Microsoft\Edge" /v InPrivateModeAvailability

# Mac(ターミナル): 管理されたChromeの設定があれば表示
defaults read "/Library/Managed Preferences/com.google.Chrome" IncognitoModeAvailability
Windowsで「指定されたレジストリ キーまたは値が見つかりませんでした」、Macで「does not exist」と出れば、そのブラウザにはポリシーが設定されていません。管理されていない私たちのテスト用のMacでは、The domain/default pair of (/Library/Managed Preferences/com.google.Chrome, IncognitoModeAvailability) does not exist と表示されました。
会社のパソコンが何を報告できるか確かめる
1. ブラウザは管理されている? chrome://management か edge://management を開きます。管理されているブラウザはそう表示し、管理者に見えるものを並べます。
2. シークレットモードは許可されている? 上のとおり chrome://policy を確かめます。
3. HTTPSは検査されている? どれかのHTTPSのサイトで、アドレスの左のアイコンをクリックし、接続の詳細から証明書を表示します。公開のサイトなら、DigiCert、Google Trust Services、Let's Encryptのような公開の発行元が出ます。自分の会社の名前、Zscaler、Netskopeが出れば、シークレットかどうかに関係なく、プロキシがページを読んでいます。
4. プロキシやVPNはある? Windowsならコマンドプロンプトで netsh winhttp show proxy、Macならターミナルで scutil --proxy を実行します。プロキシのアドレスや .pac ファイルが出れば、Webの通信は会社のサーバーを通っています。
5. 監視エージェントはある? 実行中のプロセスで探すか、Macなら システム設定、プライバシーとセキュリティ、画面収録とシステムオーディオ録音 で探します。よくあるツールの見分け方は職場で監視されているか見分ける方法にあります。
プライベートな閲覧をプライベートに保つ
よくある質問
在宅勤務でも、会社にシークレットの履歴は見えますか? 会社のパソコンなら見えます。会社のVPN、Zscalerのようなクラウドのプロキシ、監視エージェントは、どれも自宅でも動きます。自分のパソコンを自宅のWi-Fiにつなぎ、会社のVPNを使っていなければ、会社には何も見えません。
自分のスマホで会社のWi-Fiを使うと、シークレットの履歴は見えますか? スマホが問い合わせて接続したサイト名と時刻は見えます。ページや検索は見えません。スマホが会社の証明書を信頼していないからです。モバイル回線に切り替えれば、何も見えません。
EdgeのInPrivateは違いますか?
違いません。InPrivateも、Firefoxのプライベートブラウズも、Safariのプライベートブラウズも同じしくみで、IT部門は InPrivateModeAvailability でInPrivateをオフにできます。
会社のスマホなら、シークレットの履歴は見えますか? 会社が支給したスマホは、会社のパソコンと同じと考えてください。自分のスマホに仕事用のプロファイルを入れている場合、IT部門が管理するのは仕事のアプリだけです。詳しくは会社はスマホで何をしているか見られるかにあります。
関連記事
LinkedInで求人に応募したら、勤務先にばれる?
LinkedInでの求人検索、保存した求人、応募は勤務先に見えません。LinkedInの求職に関する設定を確かめると、応募時のプロフィールは求人の投稿者にだけ、求人アラートのシグナルはその会社の採用担当者にだけ届きます。ばれる原因になるのは、全メンバーに公開した求職中の表示、通知されるプロフィールの編集、仕事用のノートPCです。
会社にGeminiのチャットは見られる?仕事用と個人のアカウントの違い
仕事用や学校のGoogleアカウントなら、管理者はGoogle VaultでGeminiアプリのチャットを検索、書き出し、保存でき、削除したチャットや一時チャットも対象になります。個人のアカウントには会社の手は届きませんが、Googleがチャットを保存します(一時チャットは72時間、それ以外は初期設定で18か月)。それぞれのアカウントで見えるものをまとめました。
会社は閲覧履歴を見られる?シークレットモードの場合も
会社のノートPCや社内ネットワークなら、たいてい見られます。ネットワークにはすべてのサイト名が、検査用プロキシや監視ソフトにはページの中身まで見え、シークレットモードが隠すのは端末の履歴だけです。それぞれの層に何が見えるかと、自分のPCの確かめ方をまとめました。